Ce contenu est fourni à titre informatif. Respectez les normes en vigueur et consultez un expert certifié avant toute intervention. Les obligations RGPD sont juridiquement contraignantes : pour une mise en conformité garantie, faites-vous accompagner par un DPO externe ou un cabinet spécialisé.
Trois actions prioritaires permettent de sécuriser vos données clients : cartographier vos fichiers, déployer les mesures techniques conformes au RGPD, et transformer vos collaborateurs en première ligne de défense.
Vos 3 actions prioritaires pour protéger vos données clients
- Cartographier vos données (où, qui, comment) en moins de 2 heures avec une checklist CNIL
- Migrer vers un logiciel cloud RGPD-compatible hébergé en Europe et activer sauvegardes chiffrées
- Former vos collaborateurs aux réflexes anti-phishing et instaurer une charte de sécurité
Première étape : cartographier vos données clients et identifier les zones de risque
Une PME de 12 salariés stocke ses données clients dans un tableur Excel partagé. Un ransomware paralyse l’activité. Aucune sauvegarde chiffrée. La notification à la CNIL intervient avec 5 jours de retard. Le contrôle déclenche une mise en demeure avec obligation de mise en conformité sous 3 mois.
L’erreur initiale réside dans l’absence de visibilité sur la localisation des données sensibles. Ce qu’imposent les questions-réponses officielles de la CNIL, c’est la tenue d’un registre des traitements de données obligatoire pour toute PME. Ce registre recense qui accède aux données, comment elles sont sécurisées, avec qui elles sont partagées.
- Savez-vous où sont stockées TOUTES vos données clients (CRM, emails, Excel, papier) ?
- Combien de personnes ont accès à ces données ?
- Utilisez-vous des mots de passe différents et complexes (>12 caractères) ?
- Avez-vous activé la double authentification sur vos outils critiques ?
- Vos données sont-elles sauvegardées automatiquement et régulièrement ?
Ce diagnostic prend moins de 2 heures et révèle des failles évidentes : fichiers clients sur des clés USB, anciens stagiaires conservant leurs identifiants, absence de chiffrement.
Attention : En 2024, la CNIL a sanctionné une PME pour absence de registre des traitements et impossibilité pour un client d’exercer son droit d’effacement. Une autre entreprise de 12 salariés a écopé d’une mise en demeure pour notification tardive d’une violation de données, au-delà des 72 heures réglementaires imposées par l’article 33 du RGPD. Ces sanctions s’accompagnent d’une obligation de mise en conformité sous 3 mois avec contrôle de suivi.
Deuxième étape : sécuriser techniquement le stockage et l’accès aux informations sensibles
Trois chantiers concentrent l’essentiel de la conformité : passage à un logiciel de gestion sécurisé hébergé en Europe, mise en place de sauvegardes automatiques chiffrées, et renforcement des contrôles d’accès.
Adopter un logiciel de gestion certifié et hébergé en Europe
Les fichiers Excel dispersés constituent la première vulnérabilité des PME. Aucun chiffrement natif, aucune traçabilité, aucune sauvegarde automatique. Un mot de passe sur un fichier Excel ne constitue pas un chiffrement au sens du RGPD.
Les solutions actuelles de gestion du poste client répondent aux exigences croissantes en matière de sécurité des données et de conformité réglementaire. Elles intègrent notamment des dispositifs avancés comme le chiffrement AES-256, le suivi détaillé des accès et un hébergement sécurisé en Europe. Ces fonctionnalités permettent aux entreprises de protéger leurs informations financières tout en respectant les obligations du RGPD, sans nécessiter de compétences techniques spécialisées en interne.
| Critère RGPD | Excel / Fichiers locaux | Logiciel cloud sécurisé | Impact conformité | Risque sanction |
|---|---|---|---|---|
| Chiffrement données | Manuel (rarement appliqué) | Automatique (AES-256) | Obligation légale | Élevé si absent |
| Traçabilité accès | Aucune | Logs détaillés | Preuve en cas de contrôle | Moyen |
| Sauvegarde automatique | Dépend discipline humaine | Quotidienne chiffrée | Continuité activité | Élevé si perte données |
| Hébergement UE | Selon serveur local/cloud | Garanti certifié | Transferts hors UE encadrés | Très élevé si USA/Asie |
| Coût annuel | Gratuit (risque élevé) | Investissement modéré | ROI vs sanction CNIL | N/A |
Mettre en place des sauvegardes chiffrées automatiques
Les PME victimes de ransomware sans sauvegarde perdent en moyenne 8 jours d’activité. Un récent guide de l’ANSSI pour les TPE/PME recommande des sauvegardes régulières testées, chiffrées et stockées sur un support déconnecté.
L’automatisation constitue la clé. Les solutions cloud modernes effectuent ces copies quotidiennes de façon transparente, avec versioning permettant de restaurer une version antérieure. Le chiffrement de ces sauvegardes reste obligatoire.
Renforcer les contrôles d’accès et les authentifications
Le principe du moindre privilège structure la gestion des droits : chaque collaborateur accède uniquement aux données strictement nécessaires à sa fonction. Cette segmentation des accès limite mécaniquement l’impact d’un compte compromis.
L’authentification multifacteur (2FA) réduit drastiquement le risque de piratage. Les violations de données exploitent majoritairement des identifiants faibles ou réutilisés. Imposer des mots de passe de plus de 12 caractères, renouvelés régulièrement, et jamais identiques entre plateformes, constitue un rempart efficace.
Troisième étape : former vos équipes et installer une vigilance permanente
L’hameçonnage reste l’attaque la plus fréquente selon le baromètre Cybermalveillance.gouv.fr, vecteur numéro un d’entrée par erreur humaine. Un collaborateur qui clique sur un lien frauduleux ouvre la porte à l’ensemble du système.
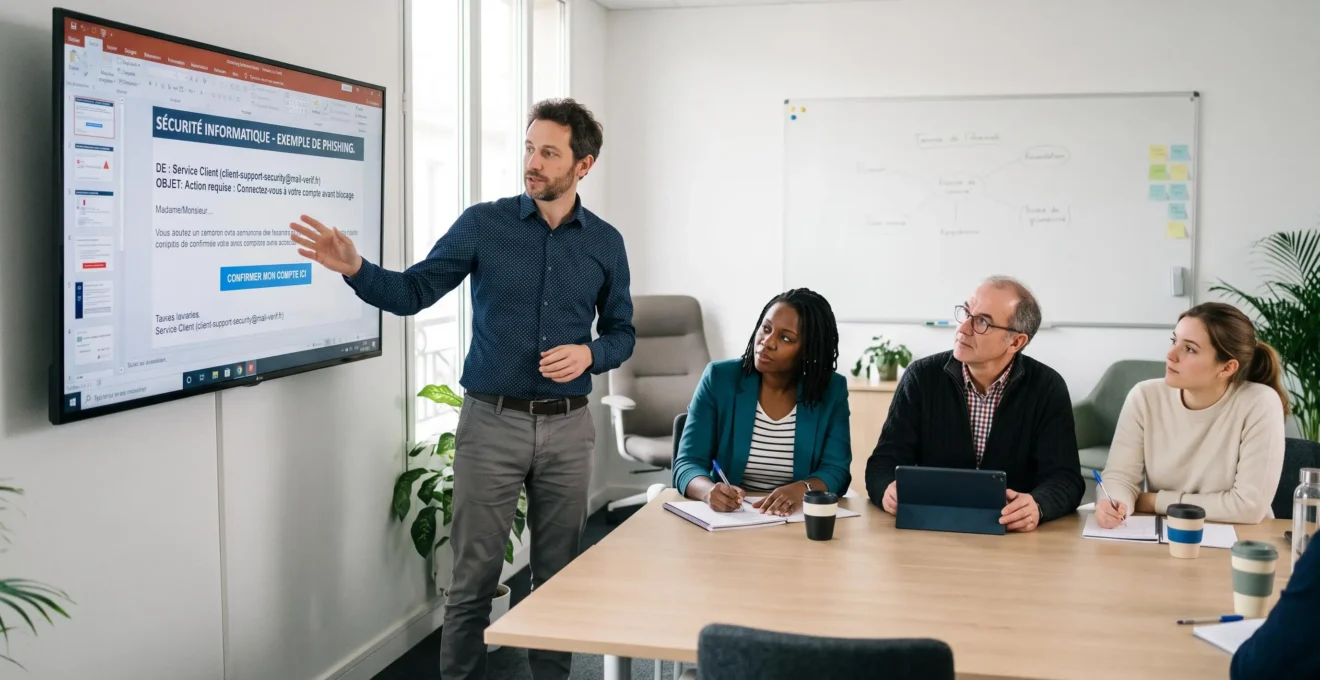
Former les équipes aux réflexes de sécurité transforme vos collaborateurs en première ligne de défense. Chaque nouvel arrivant doit être sensibilisé : reconnaître un email de phishing (fautes d’orthographe, expéditeur suspect, urgence artificielle), ne jamais communiquer son mot de passe, signaler immédiatement toute anomalie.
Une charte d’usage informatique pose les règles claires : interdiction d’installer des logiciels non validés, obligation de verrouiller son poste, procédure de signalement en cas de suspicion. Ce document contractualise les bonnes pratiques.
Suis-je vraiment concerné si je n’ai que 8 salariés et 200 clients ?
Oui, le RGPD s’applique dès le premier client dont vous traitez les données personnelles, quelle que soit la taille de votre entreprise. La CNIL ne fait pas de distinction de taille pour les contrôles.
Excel ne suffit-il pas si je le protège par mot de passe ?
Un mot de passe sur Excel ne constitue pas un chiffrement au sens RGPD. En cas de vol de l’ordinateur ou de ransomware, les données restent lisibles. Excel n’offre aucune traçabilité des accès ni sauvegarde automatique chiffrée.
Combien coûte réellement la mise en conformité pour une PME ?
Pour une PME standard : un investissement initial modéré pour un logiciel cloud sécurisé, des formations collaborateurs, et éventuellement un accompagnement DPO externe ponctuel. Le coût reste largement inférieur aux sanctions CNIL constatées.
Que faire si je découvre une fuite de données chez moi ?
Vous avez 72 heures pour notifier la CNIL via le téléservice dédié sur cnil.fr. Parallèlement, sécurisez immédiatement la faille, changez les mots de passe, prévenez les clients concernés si le risque est élevé, et documentez tout (qui, quoi, quand, actions correctives).
Mes concurrents ne font rien, pourquoi moi ?
67% des PME françaises ne sont pas encore conformes selon les estimations, mais les contrôles CNIL s’intensifient : hausse de 35% entre 2022 et 2024. Les premières ciblées sont celles signalées par une plainte client ou une violation de données. Miser sur l’inaction collective est un pari à haut risque.
Désignez un référent interne chargé de la veille réglementaire et de la mise à jour des procédures. Ce référent suit les publications CNIL, ANSSI et Cybermalveillance.gouv.fr, alerte en cas de nouvelle menace, et coordonne les formations.
La protection des données clients en PME repose sur trois piliers accessibles : une cartographie rigoureuse de vos fichiers, le déploiement de solutions logicielles sécurisées conformes RGPD avec hébergement européen, et la formation continue de vos équipes. Ces investissements constituent une assurance face aux sanctions CNIL.
Les menaces cyber évoluent constamment. Installez une vigilance permanente : mises à jour logicielles automatiques, formations semestrielles renouvelées, audit annuel des accès. Cette posture transforme une obligation juridique en avantage concurrentiel : vos clients constatent que leurs données sont réellement protégées, et votre réactivité face à un incident potentiel garantit la continuité de votre activité.
Bon à savoir : La CNIL propose un service d’accompagnement gratuit pour les TPE/PME via son site officiel, incluant des modèles de registre des traitements, des fiches pratiques sectorielles, et un outil d’analyse d’impact (AIPD) simplifié. Cybermalveillance.gouv.fr met également à disposition une assistance téléphonique en cas d’incident de sécurité.
- Ce guide propose une base de protection minimale mais ne couvre pas toutes les obligations RGPD selon votre activité spécifique
- Les menaces cyber évoluent constamment : une veille active et des mises à jour régulières sont indispensables
- Certaines activités nécessitent une analyse d’impact (AIPD) obligatoire et l’intervention d’un DPO
- La responsabilité juridique du dirigeant peut être engagée : un accompagnement professionnel est fortement conseillé
Risques juridiques et financiers :
- Sanction financière CNIL pouvant atteindre 20 millions d’euros ou 4% du chiffre d’affaires annuel mondial
- Responsabilité pénale du dirigeant en cas de manquement grave (article 226-16 du Code pénal)
- Action en justice des clients victimes de fuite de données avec demande de dommages-intérêts
Qui consulter : DPO certifié (Délégué à la Protection des Données), cabinet spécialisé RGPD, ou la CNIL pour les TPE/PME via son service d’accompagnement.