Ce guide détaille les 4 phases opérationnelles d’une transformation cloud maîtrisée, depuis l’audit infrastructure jusqu’à la gouvernance sécurité-conformité-coûts.
Vos 4 priorités pour piloter la transformation cloud
- Cartographier votre infrastructure et identifier les dettes techniques avant toute migration
- Définir une architecture cible selon le Well-Architected Framework (sécurité, fiabilité, performance, coûts, excellence opérationnelle, durabilité)
- Adopter une roadmap progressive avec stratégies 6R pour réduire risques et maîtriser budgets
- Mettre en place une gouvernance FinOps dès la conception pour éviter les dérives budgétaires
Diagnostiquer votre maturité numérique et définir l’architecture cible
Toute transformation cloud réussie commence par un diagnostic lucide de l’existant. Les organisations qui migrent sans inventaire préalable découvrent en cours de route des dépendances critiques non documentées, des applications legacy incompatibles, ou des contrats imposant des pénalités prohibitives.
Cartographier l’infrastructure existante et les dettes techniques
L’inventaire applicatif révèle les zones de friction : applications critiques sur technologies obsolètes, bases de données monolithiques sans possibilité de découpage, dépendances circulaires empêchant toute migration isolée. Une cartographie rigoureuse identifie en moyenne 20 à 30% d’applications candidates au décommissionnement immédiat.
- Inventaire applicatif complet : applications critiques vs secondaires, dépendances inter-systèmes, versions technologies
- Cartographie données sensibles : localisation données personnelles, exigences conformité RGPD/NIS2, besoins chiffrement
- Audit compétences équipes : niveau maîtrise cloud actuel, certifications AWS/Azure, besoins formation
- Évaluation dettes techniques : applications legacy non maintenues, versions obsolètes, vulnérabilités sécurité
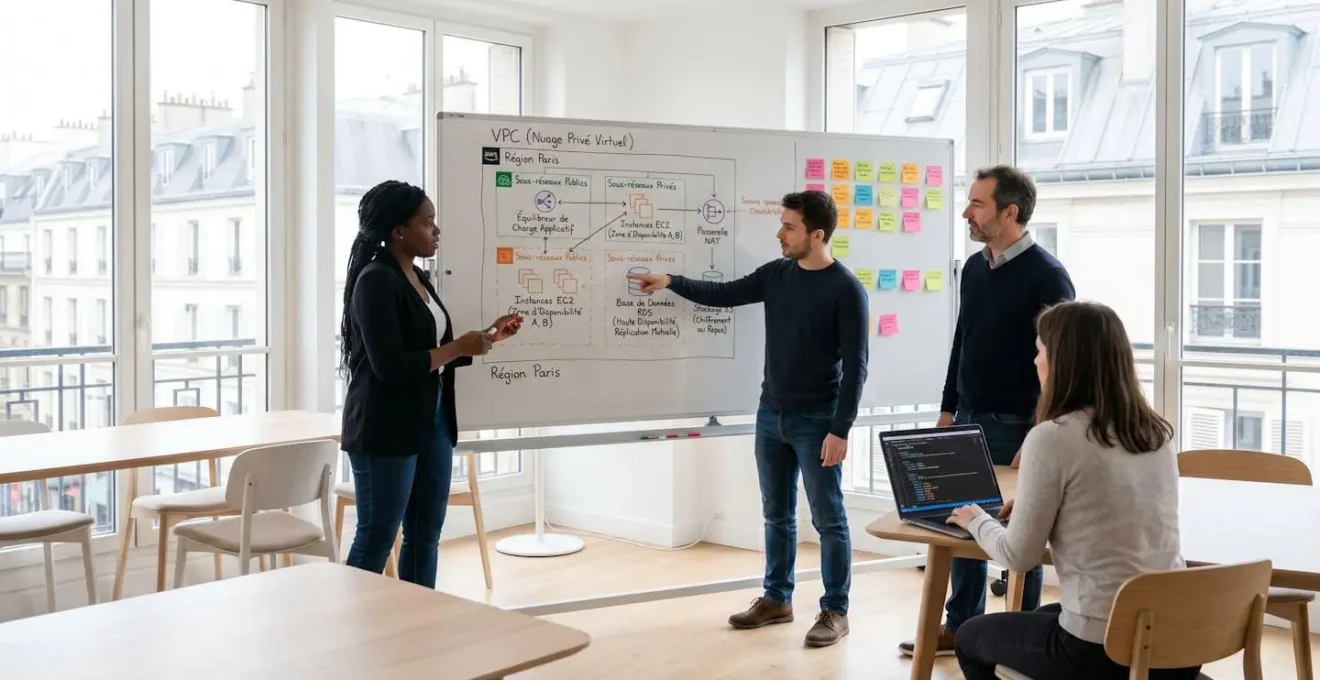
Définir votre architecture cible avec le Well-Architected Framework
Selon la documentation officielle du AWS Well-Architected Framework, toute architecture cloud robuste s’articule autour de 6 piliers : excellence opérationnelle, sécurité, fiabilité, efficacité des performances, optimisation des coûts, et durabilité environnementale. Ce référentiel fournit une grille d’évaluation objective pour auditer l’existant et concevoir la cible cloud. Des partenaires certifiés AWS réalisent des Well-Architected Reviews formalisées identifiant les écarts critiques.
Établir une roadmap de migration progressive
L’approche big bang cumule tous les risques. Les méthodologies éprouvées privilégient une approche progressive par vagues successives. Selon la documentation AWS Migration Strategies, toute application relève de l’une des stratégies 6R : Rehost (lift and shift), Replatform (optimisations mineures), Refactor (refonte cloud-native), Repurchase (solution SaaS), Retire (décommissionnement), ou Retain (conservation temporaire).
| Stratégie | Principe | Complexité | Bénéfices cloud | Délai type |
|---|---|---|---|---|
| Rehost | Migration à l’identique sans modification code | Faible | Limités (élasticité uniquement) | 2-4 mois |
| Replatform | Optimisations mineures (base managée RDS) | Moyenne | Moyens (services managés) | 3-6 mois |
| Refactor | Refonte complète cloud-native (microservices) | Élevée | Maximaux (scalabilité, résilience) | 6-18 mois |
| Repurchase | Remplacement par SaaS marché | Variable | Élevés (maintenance nulle) | 3-9 mois |
| Retire | Décommissionnement applications obsolètes | Faible | Réduction dette technique | 1-3 mois |
| Retain | Conservation temporaire on-premise | Nulle | Aucun (migration différée) | N/A |
Orchestrer la transformation de vos processus métier
La transformation réussie dépasse le périmètre technique. Reproduire dans le cloud des processus conçus pour l’on-premise constitue un gaspillage stratégique. Cette vision limitée de la définition et enjeux de la numérisation condamne les organisations à subir les coûts cloud sans exploiter élasticité, automatisation et analytics temps réel.
Les organisations qui réussissent adoptent une refonte processus radicale, exploitant les services managés pour automatiser les tâches chronophages. Des partenaires comme AWS Cloud selon la méthodologie Webnet accompagnent la conception d’architectures exploitant les paradigmes DevOps et FinOps.
Cas pratique PME industrielle : Une entreprise manufacturière de 180 salariés confrontée à une infrastructure on-premise vieillissante (serveurs physiques 8+ ans, coûts maintenance 180K€/an) réalise un diagnostic révélant 28% d’applications legacy candidates au décommissionnement. Roadmap en 3 vagues sur 16 mois : vague pilote sur ERP secondaire (Replatform, 3 mois), vague 2 sur CRM et supply chain (Refactor microservices, 6 mois), vague 3 applications métier restantes (mix Rehost/Retire, 7 mois). Résultat après 24 mois : réduction 32% coûts infrastructure, time-to-market divisé par 3 sur nouveaux développements, disponibilité applicative 99,7% vs 97,2% antérieur.
L’adoption du strangler pattern, formalisé par Martin Fowler, sécurise cette transformation en permettant la cohabitation temporaire entre systèmes legacy et services cloud, réduisant drastiquement les risques tout en maintenant la continuité opérationnelle.
Activer les leviers technologiques stratégiques
Les organisations performantes distinguent les investissements différenciants de l’innovation gadget. Selon le rapport annuel 2023 de la Cloud Native Computing Foundation (CNCF), l’intelligence artificielle appliquée aux analytics prédictifs constitue le premier levier pour les organisations disposant de volumes de données suffisants. Anticiper les ruptures de stock, prédire le churn client ou détecter les anomalies sécurité transforme des processus réactifs en stratégies proactives.
La conteneurisation et l’orchestration Kubernetes émergent comme standard pour la portabilité applicative. L’approche serverless (Lambda, Azure Functions) pousse cette logique plus loin pour les workloads événementiels, facturant strictement le temps d’exécution et éliminant la gestion d’infrastructure. L’edge computing répond aux contraintes de latence ultra-basse pour les cas d’usage IoT industriels.
Gouverner sécurité, conformité et maîtrise des coûts
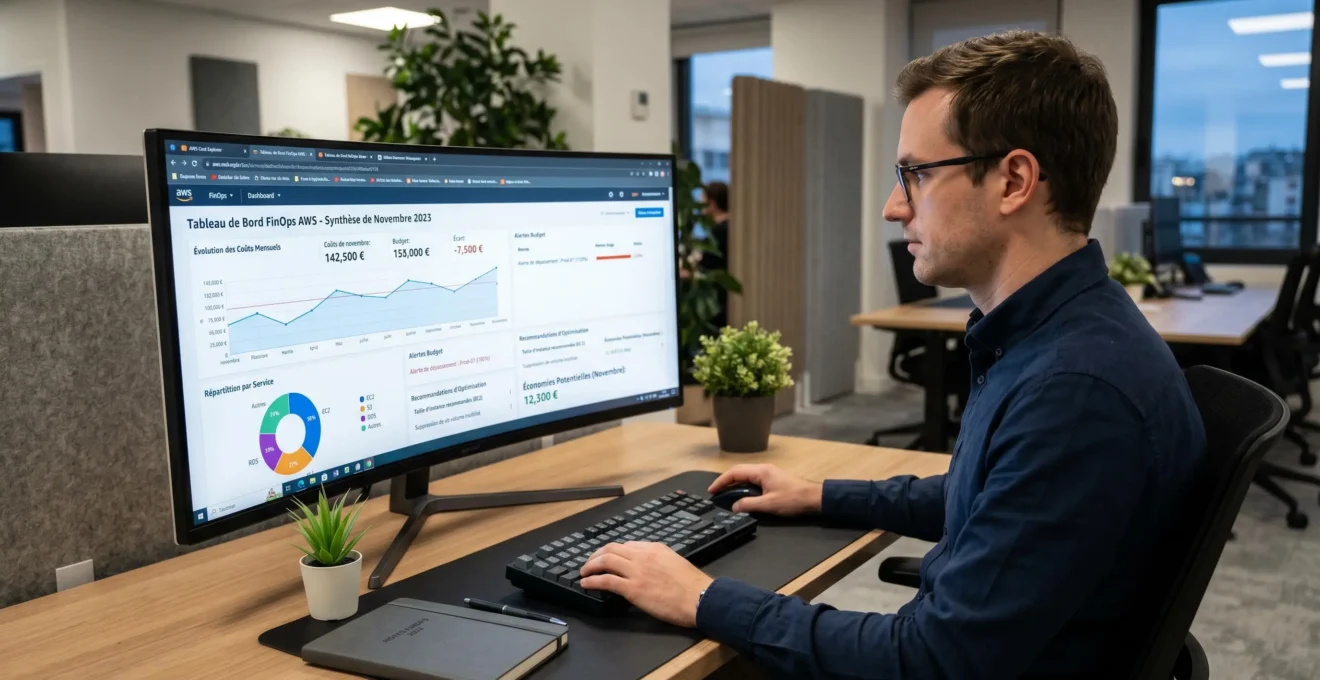
La méthodologie repose sur trois piliers : cybersécurité Zero Trust, conformité réglementaire RGPD/NIS2, et pilotage financier FinOps. Le pilotage FinOps structure la visibilité sur les coûts cloud. Les retours terrain montrent qu’une majorité de projets connaissent des dépassements budgétaires dus à l’absence de monitoring temps réel.
Dérives budgétaires cloud : les 3 pièges à anticiper
Ressources orphelines oubliées : instances EC2, volumes EBS, snapshots non supprimés continuent de générer des coûts invisibles sans monitoring strict.
Surdimensionnement systématique : provisionner des instances surdimensionnées multiplie inutilement les coûts alors que l’élasticité permet des ajustements dynamiques.
Absence de politiques budgets : sans limites configurées par projet et alertes à 75%/90%/100%, les dérives passent inaperçues jusqu’à la facture catastrophique.
La cybersécurité cloud adopte le modèle Zero Trust. Les politiques IAM appliquent le moindre privilège, le chiffrement protège les données au repos et en transit, tandis que les systèmes de détection identifient les anomalies.
La conformité réglementaire intègre les exigences RGPD (amendes jusqu’à 4% du CA mondial) et NIS2 pour les secteurs critiques, imposant documentation des flux, consentement explicite, droits d’accès/suppression, et notification sous 72h en cas de violation.
Questions fréquentes sur la transition numérique
Quelle est la durée réaliste d’une transformation cloud pour une PME ?
Une transformation structurée s’étale sur 12 à 24 mois : diagnostic (2-4 semaines), design architecture (4-6 semaines), pilote (6-8 semaines), déploiement par vagues (3-12 mois). Le strangler pattern permet de migrer progressivement en faisant cohabiter legacy et cloud, avec des quick wins dès les 6 premiers mois.
Comment éviter toute interruption de service pendant la migration ?
Le strangler pattern assure la continuité : déploiement progressif en parallèle des systèmes legacy, bascule DNS progressive, synchronisation bidirectionnelle des données, capacité de rollback immédiat, et tests de charge en staging répliquant la production.
Le choix AWS crée-t-il une dépendance insurmontable ?
La portabilité se traite par l’architecture : conteneurisation Docker/Kubernetes, abstraction via APIs standard (S3-compatible, PostgreSQL managé), infrastructure-as-code multi-cloud (Terraform). Le Well-Architected Framework intègre ces bonnes pratiques. Le risque réel est économique : rechanger de cloud après 2-3 ans impose coûts et réapprentissage similaires à la transformation initiale.
- Réalisez l’inventaire applicatif détaillé : applications, dépendances, versions, contrats, compétences équipes
- Planifiez un Well-Architected Review avec un partenaire certifié AWS
- Positionnez vos applications sur la matrice valeur/complexité et affectez une stratégie 6R
- Identifiez 1-2 applications pilotes non critiques pour votre première vague
- Configurez les politiques budgétaires et alertes FinOps dès maintenant
Les transformations cloud réussies résultent d’une méthodologie structurée appliquant les référentiels éprouvés (Well-Architected, 6R, FinOps), orchestrée par des équipes formées et accompagnées par des partenaires certifiés. Chaque semaine de retard creuse l’écart concurrentiel tout en alourdissant la dette technique rendant la migration future plus coûteuse.